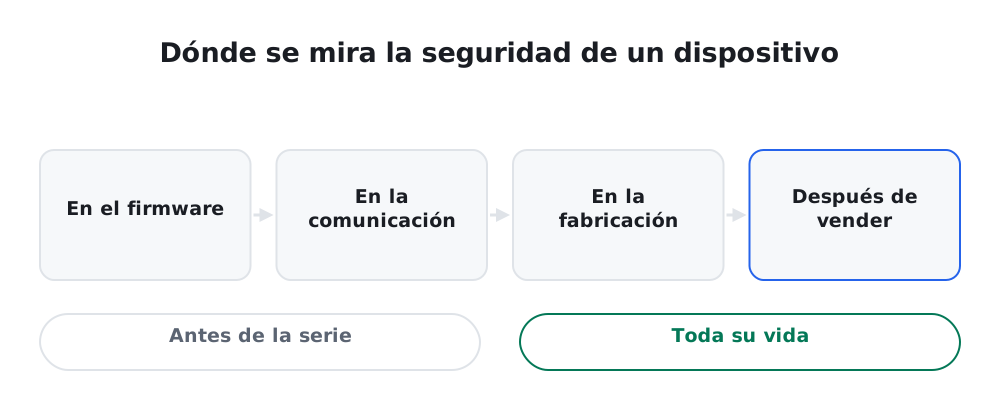
Un dispositivo conectado que sale a la calle con un fallo de seguridad es difícil de arreglar: está repartido, a veces en sitios de difícil acceso, y cada unidad es una puerta de entrada. Corregir en el diseño es mucho más barato que corregir en campo, y es lo que mira una auditoría de seguridad IoT antes de la serie. Esta es la lista que conviene repasar antes de fabricar en serie.
Credenciales y claves
- Ninguna contraseña compartida por defecto. Si todas las unidades salen con la misma, basta con conocer una para entrar en todas.
- Nada de claves ni tokens escritos en el firmware. Quien extraiga el firmware de una unidad no debería obtener acceso a las demás ni al servidor.
Actualizaciones
- Hay una forma de actualizar a distancia. Sin ella, cada fallo descubierto después obliga a ir unidad por unidad.
- Las actualizaciones van firmadas y se comprueban. El canal de actualización no puede servir para instalar un firmware ajeno.
- El arranque verifica lo que ejecuta (arranque seguro), cuando el microcontrolador lo permite.
Comunicaciones
- Todo lo que sale del dispositivo va cifrado y autenticado, también dentro de la red de la empresa.
- El servidor verifica que el dispositivo es quien dice ser, y el dispositivo verifica el servidor.
Superficie expuesta
- Puertos de depuración deshabilitados o protegidos en las unidades de producción (JTAG, UART con consola).
- Solo los servicios imprescindibles escuchando en la red.
Después del despliegue
- Hay un plan para cuando aparezca una vulnerabilidad: quién la recibe, cómo se corrige y cómo se distribuye la corrección.
Y la normativa
El Reglamento de Ciberresiliencia de la Unión Europea (Cyber Resilience Act) establece requisitos de seguridad para los productos con elementos digitales que se comercializan en la UE, con obligaciones que se aplican de forma escalonada. Si fabricas o vendes dispositivos conectados, conviene revisar ya en qué te afecta: buena parte de esta lista va en esa dirección.